Domain feingefühl.de kaufen?
Wir ziehen mit dem Projekt
feingefühl.de um.
Sind Sie am Kauf der Domain
feingefühl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain feingefühl.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brauneis, Andrea: FeingefühlFeingefühl , Kuschelpullover top-down stricken. Mit Profi-Tipps von Raglan bis Contiguous , Dichtungen & Dichtungsringe > Motorkühlung , Auflage: 2. Auflage, Erscheinungsjahr: 20241015, Autoren: Brauneis, Andrea, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 128, Themenüberschrift: CRAFTS & HOBBIES / Needlework / Knitting, Keyword: Anleitung Pullover stricken; Anleitungsbuch; Halsausschnitt; Lieblingspullover; Maschenanschlag; Maschenprobe; Nordisch stricken; Pullover stricken; Skandinavisch stric; Strickanleitung; Stricken; Stricken mit Mohair; Stricken mit Struktur; Strickkurs; Strickmuster; Strickpullover; Stricksweater; Sweater stricken; Sweaters; Wollpullover; flauschig; in verschiedenen Größen stricken; knitting; knitwear; oversize Pullover; top down stricken, Fachschema: Stricken~Bekleidung / Mode~Entwurf / Mode~Mode, Fachkategorie: Mode- und Styleguides~Mode und Bekleidung, Interesse Alter: für Frauen und/oder Mädchen~In Bezug auf das Erwachsenenalter, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 285, Breite: 215, Höhe: 13, Gewicht: 661, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
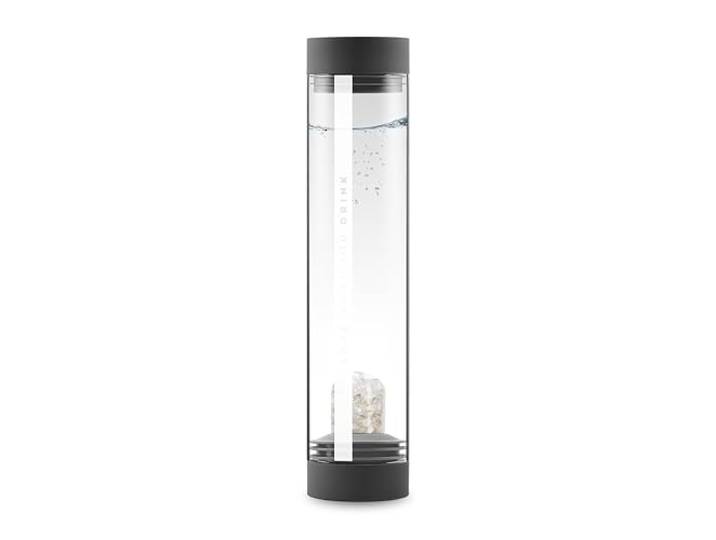
VitaJuwel Sana LUNA lava black Karaffe aus Glas mit Edelsteinen (Mondstein & Bergkristall) - für Intuition, Empathie & SensibilitätVitaJuwel Sana LUNA lava black Karaffe aus Glas mit Edelsteinen (Mondstein & Bergkristall) - für Intuition, Empathie & Sensibilität. INTUITION ++ EMPATHIE ++ SENSIBILITÄT Luna ist mit der natürlichen Energie des Mondes verbunden, was ihn in erster Linie zu einem Stein für Frauen macht. In traditionellen Heilpraktiken wird er verwendet, um die Intuition der Frau zu stärken, das Herz zu öffnen und in Einklang mit den natürlichen Zyklen des Lebens zu gelangen. Kluge Frauen wissen um die Wirkung des Mondes auf ihren Körper. Mondstein strahlt mit dem Licht des Vollmonds und strahlt eine reflektierende, beruhigende Energie aus. WASSER NEU DENKEN. Unsere SANA Karaffe markiert einen Meilenstein in der Herstellung von Edelsteinwasser zuhause. Noch nie war es einfacher, in kurzer Zeit lebendiges Wasser zuzubereiten: Fülle deine Sana mit Trinkwasser. Ganz einfach, ohne den Deckel abzunehmen. Nach 7 Minuten haben die Steine das Wasser belebt und du kannst gesundes Wasser wie frisch von einer Bergquelle genießen. MADE TO IMPRESS. Natürlich ist SANA auch ein Blickfang. Ihr Design zeichnet sich durch ihre minimalistische Eleganz und ihre geraden, schlanken Linien aus. SANA steht dabei für Reinheit, Gesundheit und hochwertigen Genuss. Du kannst dir sicher sein, dass dich deine Freunde auf deine neue Karaffe mit Wassersteinen ansprechen werden. Sana ist in 4 aufregenden Farbvariationen erhältlich, jede mit einer eigenen holistischen Mischung handverlesener Heilsteine und Silk Touch - Verschlüssen. VIELSEITIG. Die Magie unserer SANA Karaffe liegt in ihrem GemPod, der die Steine schützt und deren Energie an das Wasser weiterleitet. Der GemPod deiner SANA Karaffe lässt sich im Handumdrehen entnehmen und austauschen. Entweder durch einen neuen Gempod den du auch separat erwerben kannst oder den GemPod deiner ViA Flasche oder ViA HEAT Teeflasche. Die GemPods sind 100% kompatibel. DIE BLUME DES LEBENS ... ist ein kraftvolles geometrisches Symbol mit dem sich bereits Leonardo da Vinci beschäftigte. Sie steht für Harmonie und den ewigen Kreislauf des Lebens. Die Blume des Lebens bildet das Ornament im Deckel der Karaffe. Neben den Edelsteinen wirkt sie daher beim Ein- und Ausschenken als eine weitere Quelle positiver Energie für dein Wasser. HEILSTEINE. Amethyst, Rosenquarz, Smaragd, Diamant. Seit Generationen verbinden wir mit diesen Namen Ästhetik und Schönheit. Gleichzeitig werden sie nicht nur als Schmuckstücke getragen, sondern auch um Glück, Schutz oder bestimmte positive Eigenschaften zu fördern. Edelsteine werden seit Jahrhunderten traditionell als Naturheilmittel eingesetzt. Dennoch können sie den Gang zum Arzt nicht ersetzen. Bei Erkrankungen sollten Sie sich einem Mediziner anvertrauen. Eine Behandlung mit Edelsteinen ist kein Medikamentenersatz. HEIMSPIEL. Die Natur ist Vorbild für drei Generationen unserer Familie hier im Herzen des Allgäus. In in unserem täglichen Schaffen und in der Entwicklung unserer Produkte. VitaJuwel-Glasprodukte mit Edelsteinen stehen für quellfrisches Wasser. Mit ausgesuchten Rohstoffen, nachhatlig und in handwerklicher Qualität. Gesundes Wasser. Aus Tradition. EINE FRAGE DER QUALITÄT. SANA besteht aus Borosilikatglas. Diese Art von Glas wird aufgrund seiner Robustheit auch in Laboren verwendet, ist schadstofffrei, temperaturbeständig, besonders geschmackneutral und vollständig recyelbar. All unsere Edelsteine sind fair gehandelt, handverlesen und werden hier vor Ort im Allgäu sorgfältig gereinigt. Farbe:Lava Black118,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brauneis, Andrea: FeingefühlFeingefühl , Kuschelpullover top-down stricken. Mit Profi-Tipps von Raglan bis Contiguous , Dichtungen & Dichtungsringe > Motorkühlung , Auflage: 2. Auflage, Erscheinungsjahr: 20241015, Autoren: Brauneis, Andrea, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 128, Themenüberschrift: CRAFTS & HOBBIES / Needlework / Knitting, Keyword: Anleitung Pullover stricken; Anleitungsbuch; Halsausschnitt; Lieblingspullover; Maschenanschlag; Maschenprobe; Nordisch stricken; Pullover stricken; Skandinavisch stric; Strickanleitung; Stricken; Stricken mit Mohair; Stricken mit Struktur; Strickkurs; Strickmuster; Strickpullover; Stricksweater; Sweater stricken; Sweaters; Wollpullover; flauschig; in verschiedenen Größen stricken; knitting; knitwear; oversize Pullover; top down stricken, Fachschema: Stricken~Bekleidung / Mode~Entwurf / Mode~Mode, Fachkategorie: Mode- und Styleguides~Mode und Bekleidung, Interesse Alter: für Frauen und/oder Mädchen~In Bezug auf das Erwachsenenalter, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 285, Breite: 215, Höhe: 13, Gewicht: 661, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AchtsamkeitAchtsamkeit , Ein buddhistisches Konzept erobert die Wissenschaft , Motorlager > Motoren & Motorteile , Erscheinungsjahr: 201211, Produktform: Leinen, Redaktion: Zimmermann, Michael~Spitz, Christof~Schmidt, Stefan, Seitenzahl/Blattzahl: 358, Keyword: Meditation; Neurowissenschaft; Erkenntnis; Stress; Psychologe; Geisteswissenschaften; Dalai Lama; Achtsamkeitsmeditation, Fachschema: Kognitionswissenschaft~Gesundheitspsychologie~Psychologie / Gesundheitspsychologie~Klinische Psychologie~Psychologie / Klinische Psychologie~Buddhismus~Weltreligionen / Buddhismus~Achtsamkeit, Fachkategorie: Alternative Glaubenslehren~Körper und Geist~Kognitionswissenschaft~Klinische Psychologie~Buddhismus~Achtsamkeit, Thema: Orientieren, Warengruppe: HC/Esoterik, Fachkategorie: Gesundheitspsychologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 231, Breite: 162, Höhe: 35, Gewicht: 701, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 126196130,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.